
 Trust Guardian · Consensi
I consensi: con le prove, con la scadenza, uguali nei sistemi collegati.
Con Trust Guardian un consenso è un titolo giuridico con una scadenza e una prova: raccolto dai tuoi touchpoint, letto con le regole delle finalità, scritto nel registro e distribuito ai sistemi collegati, CRM, newsletter, e-commerce, gestionale. Il cliente lo cambia da MyPrivacy, e tutti i sistemi collegati lo sanno.
In Trust Guardian il consenso non è un flag acceso o spento.
Un consenso, in Trust Guardian, è un titolo giuridico con una scadenza e una prova, che ti autorizza a usare, di un certo cliente, solo certi dati, per un certo fine, entro un certo tempo. Non poterne dimostrare la genuinità, usarlo dopo la scadenza, scollegarlo dall'informativa con cui è stato raccolto o perderne la storia espone l'azienda, e chi la dirige, a contestazioni e sanzioni.
Per questo Trust Guardian raccoglie, per ogni consenso, due prove. La prova di autenticità: il dato viene davvero da quella persona e non è stato alterato. La prova di legittimità: è stato raccolto in modo trasparente, con l'informativa giusta, da un canale riconosciuto. Insieme sono la prova di genuinità: quella che un ispettore ti chiederà, e che un CRM non ha.
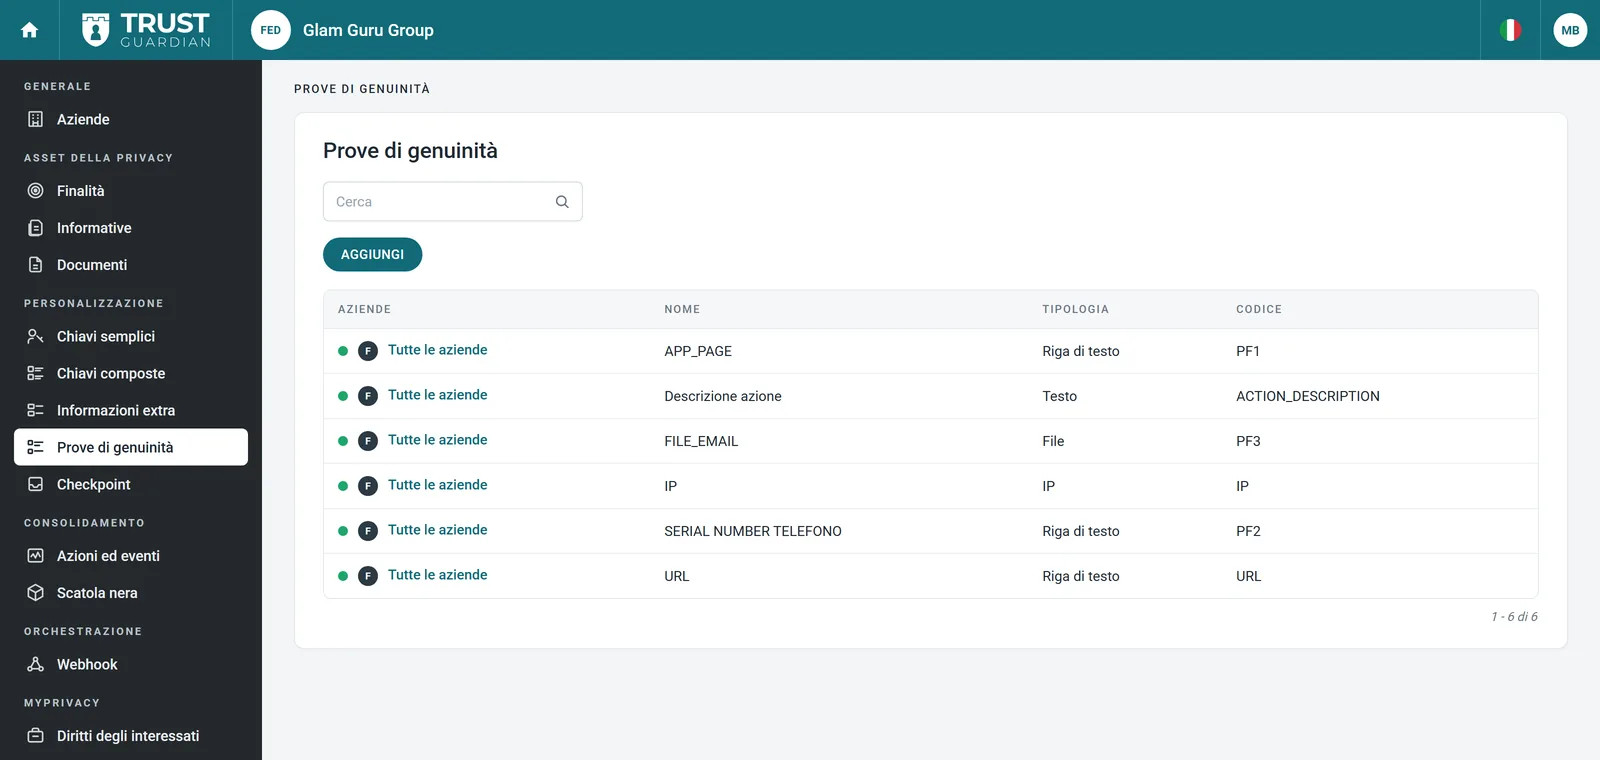
I consensi arrivano a Trust Guardian da ogni punto in cui li raccogli.
Sito web, app, e-commerce, negozi, call center, fiere, file importati: in Trust Guardian ogni touchpoint è censito, con le informazioni che raccoglie e le prove di genuinità che deve fornire. Le persone si riconoscono con le chiavi che decidi tu: email, telefono, codice cliente, anche combinate. I checkpoint dicono, canale per canale, quali valori accettare e quali prove registrare.
Ogni consenso che arriva viene letto con le regole delle finalità e delle informative, poi entra nel registro con le prove che il canale ha fornito. Nell'elenco delle azioni e degli eventi vedi ciò che è arrivato, da dove e quando.

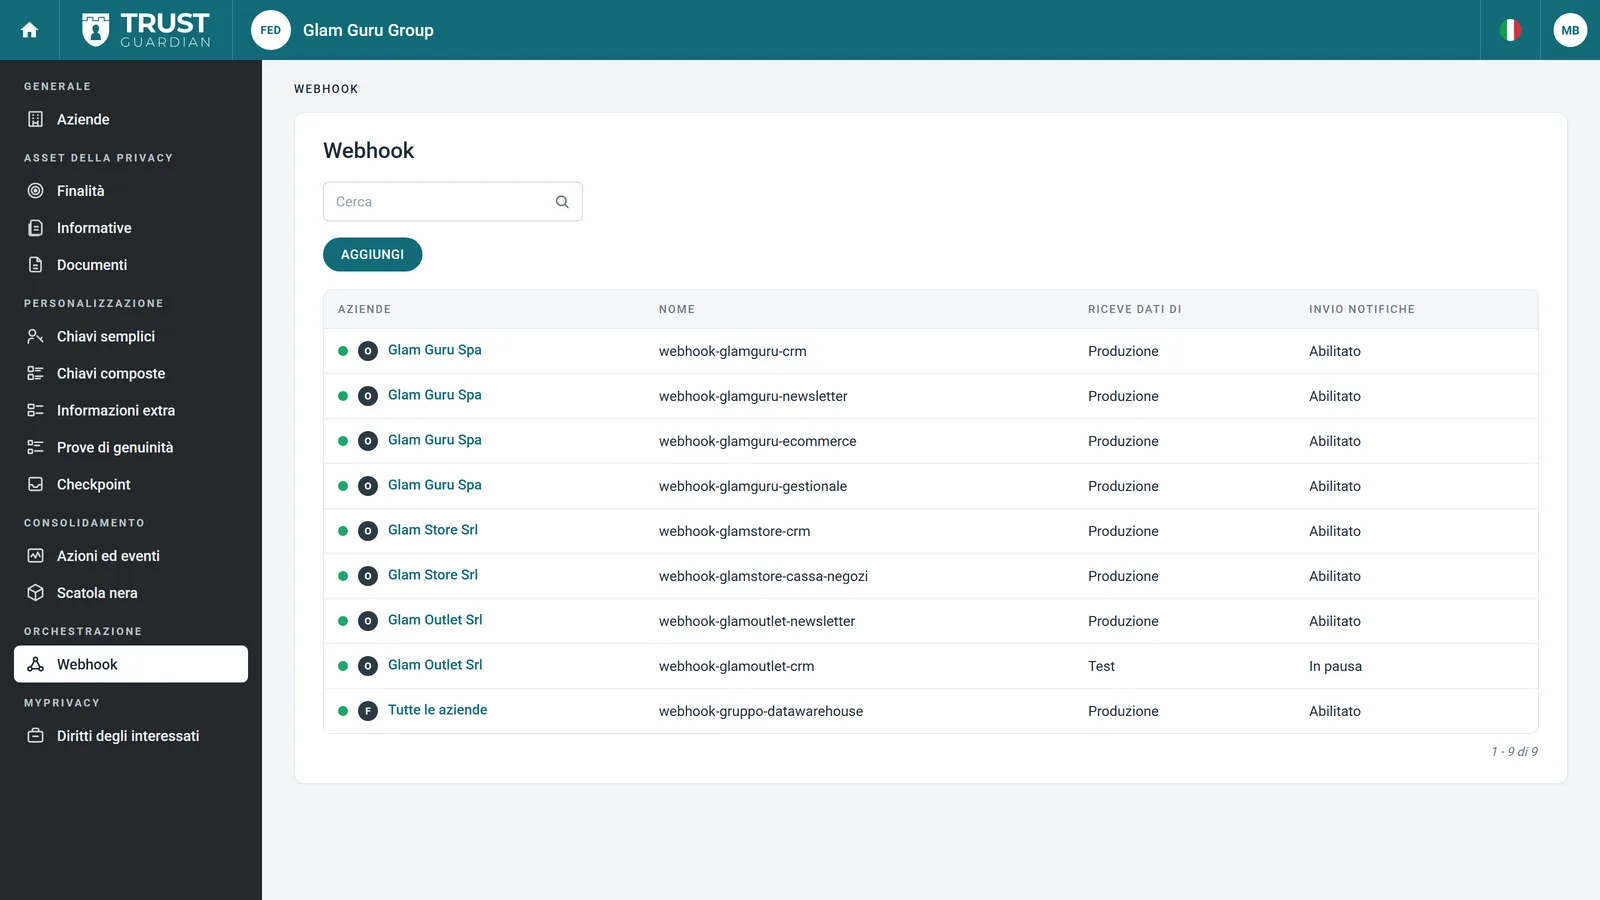
Gli applicativi collegati si allineano al registro di Trust Guardian, in tempo reale.
Un cliente revoca la profilazione da MyPrivacy alle 11:33. Alle 11:33 il CRM, la piattaforma della newsletter e l'e-commerce collegati lo sanno. Trust Guardian riceve gli eventi dai touchpoint con API e li ridistribuisce con i webhook: consensi nuovi, revoche, opposizioni, scadenze, politiche di conservazione.
Lo stesso consenso acceso su una piattaforma e spento su un'altra, oggi, è la norma. Con un solo punto di verità ogni cambiamento parte verso i sistemi collegati, senza che qualcuno debba ricordarselo. Un webhook per applicativo, acceso o in pausa quando decidi tu.
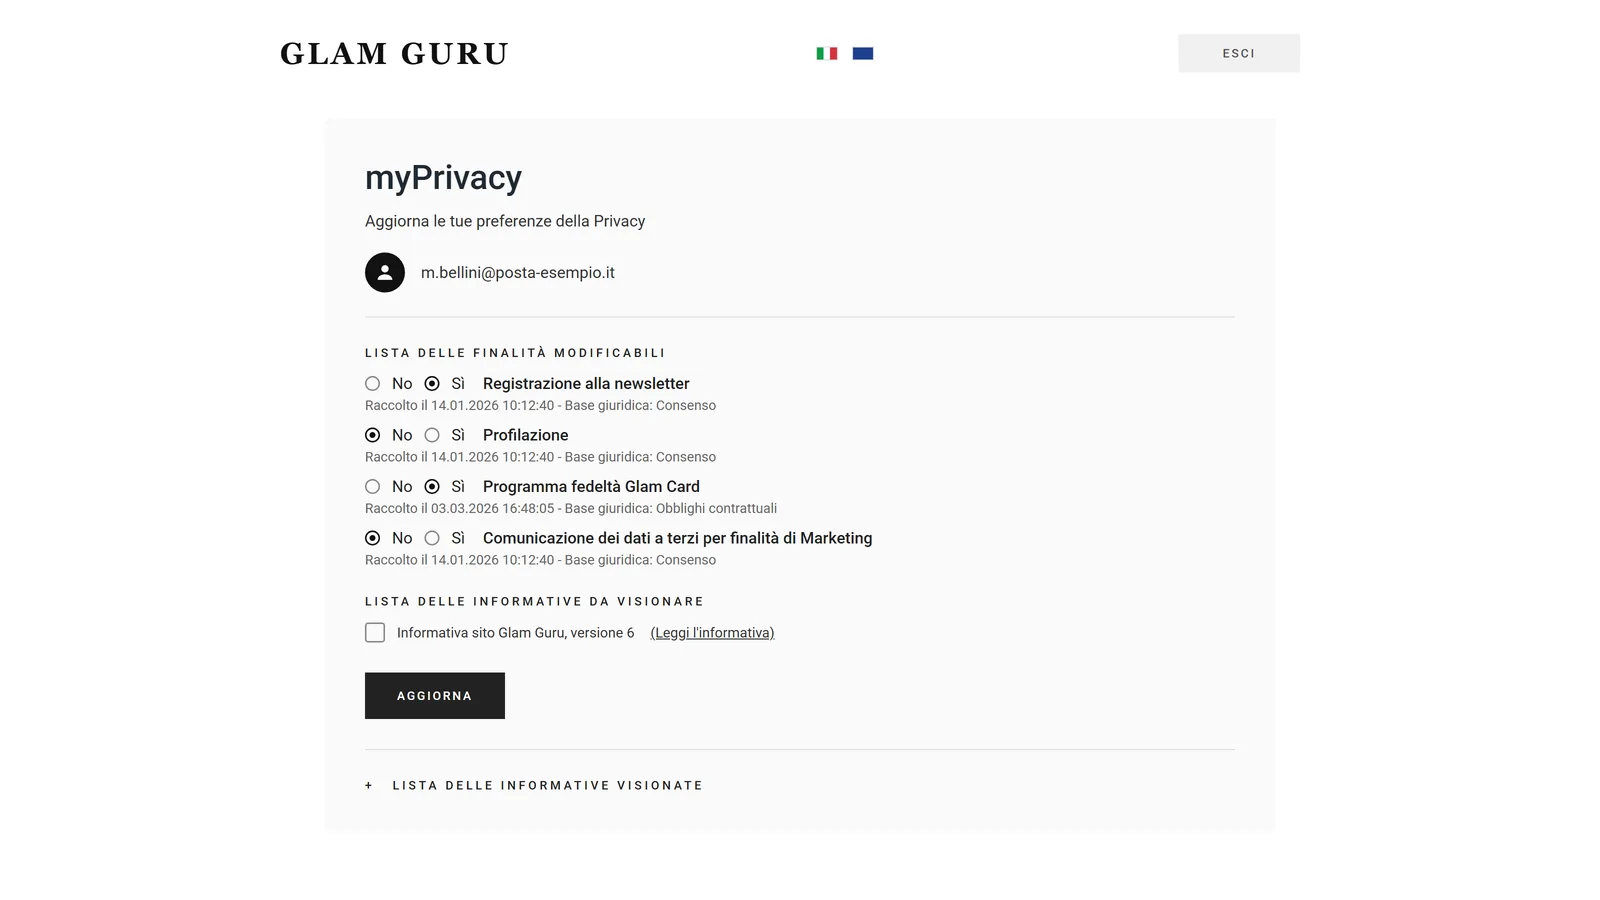
I consensi se li gestisce il tuo cliente, da MyPrivacy.
MyPrivacy è l'area di Trust Guardian collegata al tuo sito in cui il cliente vede i consensi che ha dato, li cambia o li revoca e prende visione delle informative. Ogni modifica entra nel registro con la sua prova e parte verso gli applicativi collegati.
Per l'azienda vuol dire meno richieste da gestire a mano; per il cliente, una pagina sola dove decidere cosa autorizza. Le richieste di esercizio dei diritti partono dalla stessa area: le trovi nella pagina Diritti.
Ogni consenso in Trust Guardian ha una scadenza, e i sistemi collegati lo sanno.
Il periodo di conservazione sta nella finalità, e Trust Guardian calcola per ogni persona quando scade cosa. Prima della scadenza puoi chiedere il rinnovo; dopo, il consenso non vale più e gli applicativi collegati lo sanno. Come funzionano le scadenze, nella pagina Finalità →
Vuoi vedere i tuoi consensi dentro Trust Guardian?
Una demo su come raccogli i consensi oggi: da dove arrivano, in quali sistemi finiscono, cosa succede quando un cliente ne revoca uno.